
Switch Fortinet (FortiSwitch): o que é e como funciona
Entenda o que é um switch Fortinet, como o FortiSwitch se integra à Security Fabric e por que ele muda a forma de proteger a rede local.

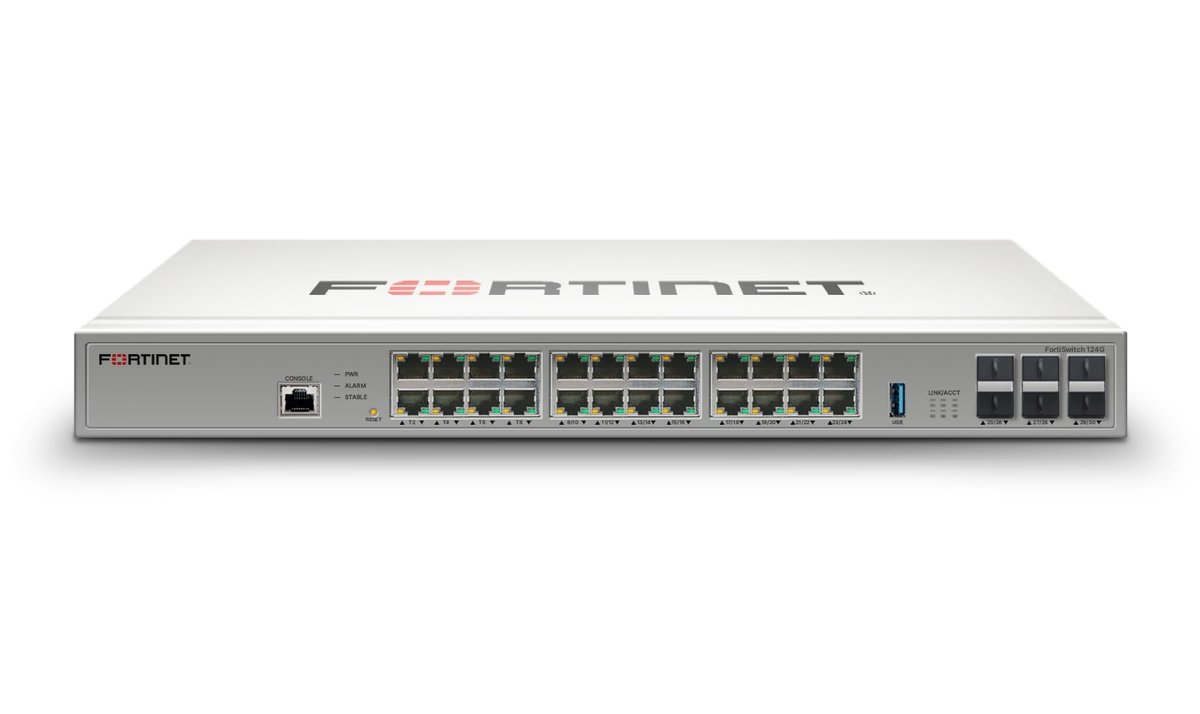
Segmentar a rede e proteger cada porta de acesso deixou de ser tarefa exclusiva do firewall. Veja como o FortiSwitch se integra à Security Fabric e estende essa proteção até a borda da rede.
O switch Fortinet, conhecido como FortiSwitch, é um switch de rede que se conecta nativamente à Security Fabric da Fortinet, permitindo que a camada de acesso da rede seja gerenciada, monitorada e protegida a partir do mesmo painel do firewall FortiGate. Diferente de um switch convencional, ele funciona como uma extensão da política de segurança corporativa, aplicando segmentação, visibilidade de dispositivos e resposta automatizada a ameaças diretamente na borda da rede, onde os endpoints se conectam.
O que é o FortiSwitch e qual sua função na infraestrutura de rede
O FortiSwitch é a linha de switches gerenciados da Fortinet, projetada para operar na camada de acesso e agregação da rede corporativa, fornecendo a conectividade física para estações de trabalho, telefones IP, pontos de acesso wireless, câmeras IP e outros dispositivos de borda. Ele entrega os recursos esperados de um switch enterprise - portas Gigabit e 10/25/40/100G, PoE/PoE+, agregação de links e suporte a VLANs - mas sua função vai além de simplesmente encaminhar pacotes entre dispositivos.
A diferença central em relação a um switch genérico está na integração nativa com a Security Fabric, o ecossistema de segurança da Fortinet. Em vez de ser um elemento isolado que precisa ser monitorado e configurado separadamente, o FortiSwitch se conecta a um FortiGate por meio da tecnologia FortiLink, passando a ser gerenciado diretamente pelo firewall como se fosse uma extensão da própria caixa. Isso significa que políticas de segurança, segmentação de rede e visibilidade de tráfego deixam de ser tarefas exclusivas do firewall e passam a ser aplicadas já na camada de acesso, mais perto do dispositivo final.
Na prática, isso muda o papel do switch dentro da infraestrutura:
- Fornece conectividade cabeada para todos os dispositivos de endpoint, IoT e Wi-Fi (via APs FortiAP conectados às suas portas)
- Estende a microsegmentação e o controle de acesso baseado em VLAN diretamente na borda da rede
- Permite visibilidade centralizada de todos os dispositivos conectados a partir do painel do FortiGate
- Reduz a necessidade de um console de gerenciamento dedicado para a camada de switching
Esse modelo de gestão unificada é o que caracteriza a proposta da Fortinet: em vez de tratar switching e segurança como domínios separados, a infraestrutura de rede passa a ser um componente ativo da estratégia de defesa. Para uma visão técnica completa da arquitetura, vale consultar a documentação oficial de switches da Fortinet.
Como funciona a integração com a Security Fabric
A Security Fabric é a arquitetura de segurança da Fortinet que conecta produtos distintos - firewalls, switches, access points, endpoints - em um único sistema de visibilidade e controle. Em vez de gerenciar cada equipamento isoladamente, a rede passa a se comportar como um organismo integrado, onde eventos de um dispositivo influenciam a resposta de outro. O FortiSwitch se conecta a essa arquitetura por meio do protocolo FortiLink, que estabelece um canal de gerenciamento direto entre o switch e o FortiGate.
Na prática, o FortiLink transforma o FortiGate no cérebro da camada de acesso: ao conectar um FortiSwitch a uma porta habilitada para FortiLink, o switch é automaticamente descoberto, autorizado e passa a ser administrado pela interface do firewall. Não é preciso acessar o switch individualmente para aplicar configurações - todo o provisionamento acontece de forma centralizada, o que reduz a chance de inconsistências entre equipamentos em redes com múltiplos switches distribuídos por andares, prédios ou unidades.
Essa integração possibilita, na prática, um conjunto de operações que antes exigiam login separado em cada dispositivo:
- Criação e propagação de VLANs para todos os switches da fabric a partir de um único painel
- Configuração individual de portas (velocidade, PoE, atribuição de VLAN, segurança de porta) direto do FortiGate
- Aplicação de políticas de segurança e segmentação de rede consistentes entre a camada de switching e a camada de firewall
- Monitoramento centralizado de status, tráfego e topologia de todos os switches conectados
O resultado é uma camada de acesso que herda a inteligência de segurança do FortiGate: o firewall enxerga o que acontece porta a porta na rede cabeada e pode agir sobre essa informação - por exemplo, isolando um dispositivo comprometido diretamente na porta do switch onde ele está conectado, sem depender de configuração manual adicional.
Gerenciamento centralizado via FortiLink: como a administração é simplificada
O FortiLink é o protocolo proprietário da Fortinet que transforma o firewall FortiGate no controlador central de todos os FortiSwitches conectados à rede, eliminando a necessidade de configurar cada switch individualmente via CLI ou interface local. Na prática, o FortiGate descobre automaticamente os switches conectados às portas designadas como FortiLink, estabelece um túnel de gerenciamento e passa a tratá-los como extensões lógicas da própria interface do firewall, exibindo portas, VLANs e status diretamente no painel do FortiOS.
Essa arquitetura de controlador único muda a forma como a equipe de TI opera a infraestrutura de acesso. Em vez de acessar remotamente dezenas de switches espalhados por andares, filiais ou racks, o administrador enxerga e configura toda a camada de acesso a partir de um único ponto, com visibilidade completa da topologia de rede, incluindo quais dispositivos estão conectados a cada porta física.
Entre os ganhos operacionais mais relevantes do gerenciamento centralizado estão:
- Provisionamento zero-touch: um FortiSwitch novo, ao ser conectado à porta FortiLink, é automaticamente descoberto, autorizado e configurado pelo FortiGate, sem necessidade de configuração manual prévia no equipamento.
- Aplicação de políticas em lote: VLANs, perfis de segurança, controle de acesso à porta e políticas de QoS podem ser definidos uma única vez e replicados para todos os switches do grupo, garantindo padronização.
- Redução de erros humanos: como a configuração deixa de ser feita dispositivo a dispositivo, diminui o risco de divergências, esquecimentos ou inconsistências entre switches que normalmente surgem em administrações manuais e distribuídas.
- Atualizações de firmware coordenadas: o FortiGate pode orquestrar upgrades dos FortiSwitches gerenciados, mantendo a camada de acesso em versões compatíveis com o restante da Security Fabric.
Esse modelo de controle unificado é o que viabiliza a escalabilidade da Security Fabric na camada de acesso, permitindo que redes com múltiplos switches sejam administradas com a mesma simplicidade de um único equipamento.
Recursos de segurança nativos da camada de acesso
Quando integrado à Security Fabric, o FortiSwitch deixa de ser um simples switch gerenciado e passa a atuar como um ponto de aplicação de políticas de segurança na borda da rede. Isso significa que o controle de acesso não fica restrito ao firewall: cada porta física passa a ser um ponto de decisão, capaz de identificar, classificar e conter dispositivos antes que o tráfego chegue ao core da rede.
A segmentação por VLAN dinâmica é um dos recursos centrais dessa abordagem. Em vez de depender de configuração manual porta a porta, o FortiSwitch atribui a VLAN correta automaticamente com base na identidade do dispositivo, no perfil do usuário autenticado ou no resultado da varredura feita pelo FortiOS via Security Fabric. Isso reduz o risco de erro humano e garante que dispositivos IoT, estações de trabalho e servidores fiquem isolados em segmentos coerentes com seu nível de confiança.
O controle de acesso à rede (NAC) trabalha em conjunto com essa segmentação, avaliando cada dispositivo que se conecta a uma porta antes de liberar tráfego. A verificação considera critérios como certificado, autenticação 802.1X, endereço MAC e telemetria de segurança compartilhada pelo FortiGate. Dispositivos que não atendem aos critérios definidos na política simplesmente não recebem acesso pleno à rede.
Quando um dispositivo já conectado apresenta comportamento suspeito, a Security Fabric aciona a quarentena automática: o FortiSwitch move a porta afetada para uma VLAN isolada ou bloqueia o tráfego, sem exigir intervenção manual do time de operações. Essa resposta ocorre em tempo real, o que limita o movimento lateral de uma ameaça já dentro do perímetro.
Somado à aplicação de políticas por porta - que define regras específicas de tráfego, banda e serviços permitidos para cada conexão física -, esse conjunto de recursos concentra a inteligência de segurança na própria camada de acesso. Na prática, isso reduz a superfície de ataque justamente onde ela é maior: no ponto em que usuários, servidores e dispositivos IoT se conectam fisicamente à rede.
Visibilidade e resposta automatizada a ameaças na borda da rede
Um switch tradicional apenas encaminha pacotes; o FortiSwitch, integrado a Security Fabric, também enxerga o que está conectado a cada porta e reporta isso ao FortiGate em tempo real. Essa telemetria inclui tipo de dispositivo, fabricante, sistema operacional e padrão de comportamento na rede, dados que alimentam o FortiOS e permitem identificar rapidamente um endpoint fora do perfil esperado, como uma câmera IP tentando acessar um servidor financeiro ou um notebook gerando tráfego anômalo de varredura.
Essa visibilidade granular é o que viabiliza a resposta automática. Quando o FortiGate, com apoio de mecanismos como o FortiGuard ou políticas de segurança da Fabric, identifica um comportamento suspeito em um dispositivo conectado ao FortiSwitch, a ação de contenção pode ser aplicada diretamente na borda, na porta física onde o equipamento está plugado, sem que um analista precise localizar o switch, identificar a porta e intervir manualmente. Entre as ações possíveis estão:
- Isolamento automático da porta suspeita, cortando o acesso do dispositivo ao restante da rede;
- Bloqueio ou quarentena de um endpoint específico com base em sua assinatura de comportamento;
- Aplicação de políticas de acesso diferenciadas conforme o tipo de dispositivo identificado;
- Notificação e correlação do evento com outras ferramentas da Security Fabric, como FortiAnalyzer e FortiClient.
Esse modelo reflete um princípio central da segurança orientada a automação: quanto mais cedo uma ameaça é contida, na borda da rede, e não depois de já ter se movimentado lateralmente, menor o impacto do incidente. Ao unir switching e segurança em uma única arquitetura integrada, o FortiSwitch reduz o tempo entre detecção e resposta e diminui a dependência de intervenção manual, algo especialmente relevante em ambientes com grande volume de dispositivos conectados, como IoT corporativa e redes de filiais.
Em quais cenários faz sentido adotar switches integrados à Security Fabric
A integração de switches à Security Fabric faz sentido quando a rede de acesso deixa de ser apenas infraestrutura de conectividade e passa a ser parte ativa da estratégia de segurança. Isso é especialmente relevante em quatro cenários recorrentes nas empresas: campus corporativo, filiais conectadas via SD-WAN, ambientes com IoT/OT e redes sujeitas a exigências constantes de conformidade e auditoria.
No campus corporativo, a quantidade de dispositivos e usuários conectados simultaneamente exige visibilidade granular por porta e segmentação automática de tráfego, algo que um switch operando de forma isolada não entrega com a mesma eficiência. Em filiais conectadas via SD-WAN, a padronização entre o switch de acesso e o gateway de borda simplifica o provisionamento remoto e reduz a dependência de equipes técnicas locais, já que políticas de segurança são propagadas a partir de um ponto central. Ambientes com IoT/OT - câmeras, sensores, controladores industriais e demais dispositivos que não suportam agentes de segurança tradicionais - se beneficiam da capacidade de isolar e monitorar esse tráfego diretamente na camada de acesso, antes que ele alcance o restante da rede. Já em redes com exigências de auditoria e conformidade constantes, a correlação entre eventos de rede e políticas de segurança em um único painel reduz o esforço manual de coleta de evidências.
Antes de padronizar a infraestrutura de acesso nesse modelo, a empresa deve avaliar alguns critérios:
- Maturidade da equipe de TI para operar uma arquitetura integrada, e não apenas dispositivos isolados
- Volume e criticidade dos dispositivos IoT/OT conectados à rede
- Frequência de auditorias internas ou regulatórias que exijam rastreabilidade de acesso
- Grau de dependência de gerenciamento remoto em filiais ou unidades descentralizadas
- Compatibilidade da infraestrutura atual com um modelo de gestão centralizada
Esses critérios ajudam a definir se o investimento em uma arquitetura integrada se traduz em ganho operacional real, e não apenas em complexidade adicional.
