
FortiAP 231F: Wi-Fi gerenciado pelo FortiGate e projeto
Entenda o FortiAP 231F, como o FortiGate gerencia access points via CAPWAP ou FortiLAN Cloud e como planejar cobertura e escolher entre modelos série F.

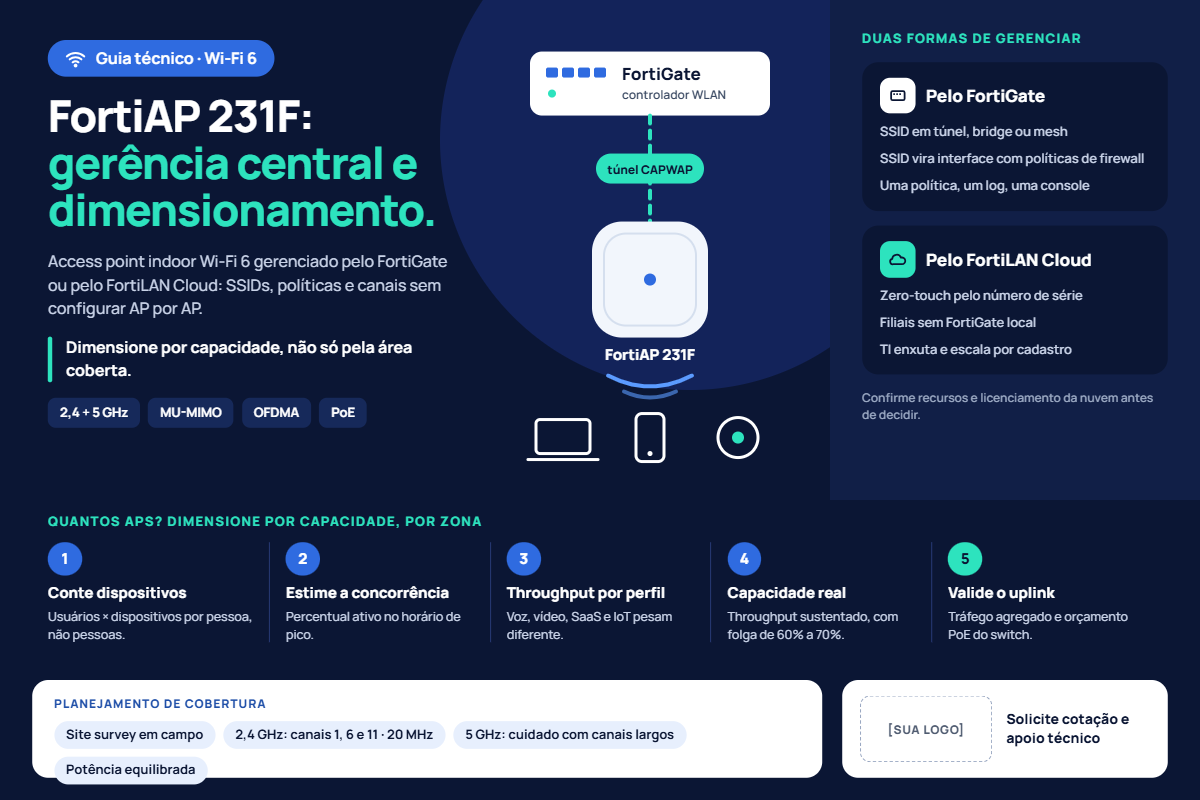
O FortiAP 231F é um access point Wi-Fi 6 gerenciado pelo FortiGate, que centraliza SSIDs, segurança e políticas em um só lugar. Veja como funciona essa gestão via CAPWAP e como dimensionar a rede com critério, do levantamento de cobertura à escolha do modelo da série F.
O FortiAP 231F é um access point indoor Wi-Fi 6 da Fortinet gerenciado de forma centralizada: pelo controlador integrado do FortiGate ou pelo FortiLAN Cloud, ele recebe SSIDs, políticas de segurança e canais sem configuração individual por equipamento. Para dimensionar a rede, é preciso combinar levantamento de cobertura, estimativa de clientes simultâneos e a escolha do modelo da série F adequado à densidade do ambiente.
O que é o FortiAP 231F e onde ele se encaixa na série F
O FortiAP 231F é um access point indoor Wi-Fi 6 (802.11ax) de rádio duplo, que opera nas bandas de 2,4 GHz e 5 GHz. Ele foi pensado para ambientes de densidade moderada, como escritórios, salas de reunião e lojas de médio porte. Seu diferencial é ser gerenciado de forma centralizada pelo FortiGate, que passa a ser o controlador de Wi-Fi da rede.
Dentro da linha FortiAP, a série F reúne os modelos com Wi-Fi 6. Ela sucede os modelos Wi-Fi 5 da série E e antecede as opções Wi-Fi 6E e Wi-Fi 7 das séries mais novas. O 231F fica na faixa de entrada e intermediária. Atende quem precisa de desempenho e segurança integrada sem pagar por um access point de alta densidade, como os usados em auditórios ou estádios.
Os principais recursos que costumam pesar na escolha são:
- Dois rádios simultâneos (2,4 GHz e 5 GHz): separam o tráfego de dispositivos legados do tráfego de clientes mais modernos.
- MU-MIMO: permite atender vários clientes ao mesmo tempo, em vez de um por vez.
- OFDMA: divide o canal em subportadoras para atender muitos dispositivos de baixo tráfego com menos latência, algo comum em ambientes com notebooks, celulares e IoT.
- Alimentação via PoE: dispensa a tomada próxima ao teto, e um único cabo de rede leva dados e energia.
- Porta Ethernet de uplink: conecta o AP ao switch PoE. O tipo de porta e a velocidade variam conforme a revisão do modelo.
Antes de fechar o projeto, confira na ficha técnica oficial os valores exatos de fluxos espaciais, taxas máximas, padrão PoE exigido, potência de transmissão e quantidade de portas. Esses números mudam entre revisões e afetam o dimensionamento e a escolha do switch. A página oficial de access points da Fortinet traz a linha completa e os datasheets de cada série.
Como o FortiGate gerencia access points via CAPWAP
No modelo de Wi-Fi gerenciado da Fortinet, o FortiGate atua como controlador WLAN integrado: o FortiAP 231F não carrega uma configuração própria e recebe tudo do firewall por meio do protocolo CAPWAP (Control And Provisioning of Wireless Access Points). Na prática, você configura SSIDs, segurança e políticas em um único lugar, e os access points apenas executam o que foi definido.
O processo começa na descoberta. Ao ser conectado à rede, o AP procura um controlador por DHCP, DNS ou broadcast e, ao encontrar o FortiGate, estabelece um túnel CAPWAP com um canal de controle e um canal de dados. O equipamento aparece então como pendente e precisa ser autorizado pelo administrador, o que evita que um AP desconhecido entre na rede de forma silenciosa. Depois da autorização, o FortiGate pode atualizar o firmware e aplicar a configuração.
O comportamento do AP é definido no perfil de FortiAP, que reúne parâmetros de rádio como banda, canais, potência e modo de operação. Um mesmo perfil pode ser reaproveitado em vários access points, o que mantém o padrão em ambientes com muitas unidades.
Cada SSID pode operar em um destes modos de encaminhamento:
- Modo túnel: o tráfego do cliente sobe encapsulado até o FortiGate, que o inspeciona e o encaminha. Concentra o controle e facilita a aplicação de políticas.
- Modo bridge: o AP coloca o tráfego direto na rede local, em uma VLAN, sem passar pelo controlador. Reduz a carga no firewall, mas a inspeção central deixa de ocorrer para esse tráfego.
- Modo mesh: um AP usa um enlace sem fio como backhaul para outro, útil onde não há cabeamento disponível.
Com o SSID em modo túnel, ele se torna uma interface do FortiGate e recebe políticas de firewall como qualquer outra. É possível associar VLANs, restringir acesso por usuário ou grupo e aplicar filtro web, controle de aplicações, antivírus e IPS ao tráfego Wi-Fi. A disponibilidade de cada recurso depende do licenciamento contratado.
O ganho principal é operacional: rede e segurança ficam em um único ponto de gestão, com uma só política, um só log e uma só console. Isso elimina a necessidade de um controlador wireless separado e reduz inconsistências entre o que a rede permite e o que a segurança enxerga.
FortiLAN Cloud: gerência em nuvem e quando preferi-la
O FortiLAN Cloud é a plataforma de gerência em nuvem da Fortinet para access points FortiAP e switches FortiSwitch. Em vez de depender de um FortiGate como controlador, o FortiAP 231F se conecta ao portal, recebe a configuração e passa a ser administrado remotamente. É uma alternativa à gerência pelo FortiGate, e não uma evolução obrigatória dela.
O fluxo típico começa pelo provisionamento sem toque (zero-touch): o equipamento é associado ao portal pelo número de série, e o técnico local só precisa ligá-lo à rede com DHCP e acesso à internet. O AP localiza o serviço, baixa o perfil e entra em operação sem configuração manual no local. No portal, você mantém o inventário dos APs, cria e edita SSIDs, define a segurança e a VLAN de cada rede e acompanha o estado dos dispositivos, dos clientes conectados e dos alertas. O licenciamento é feito por assinatura, associada aos dispositivos gerenciados. Confirme com seu distribuidor o modelo vigente, o que cada nível inclui e o prazo de contrato antes de cotar.
Critérios para preferir o FortiLAN Cloud:
- Filiais distribuídas: muitas unidades pequenas, cada uma com poucos APs, sem necessidade de VPN ou controlador em cada local.
- Ausência de FortiGate local: a unidade usa apenas um roteador do provedor ou outro firewall, e o Wi-Fi ainda precisa de gerência central.
- Equipe de TI enxuta: um único painel e a instalação sem toque reduzem deslocamentos e dependência de mão de obra especializada na ponta.
- Escala: adicionar unidades vira cadastrar equipamentos, sem expandir a infraestrutura do controlador.
Prefira o FortiGate quando ele já existir em cada site e você quiser aplicar políticas de segurança, inspeção de tráfego e SSIDs integrados ao firewall, com uma única interface para rede e Wi-Fi.
Limitações a verificar antes de decidir: se os recursos de Wi-Fi de que você depende (autenticação, portal cativo, segmentação por política) existem na versão em nuvem; como os dados de tráfego são tratados, já que a inspeção por firewall pode deixar de existir no mesmo ponto; o comportamento dos APs se a conexão com a nuvem cair; a compatibilidade da versão de firmware do 231F; e o custo recorrente de licenças ao longo do contrato.
Planejamento de cobertura: site survey, canais e potência
Planejar a cobertura de uma rede com FortiAP 231F começa antes de comprar os equipamentos: defina quantos dispositivos, quais aplicações (voz, vídeo, coletores, IoT) e qual densidade de usuários cada área terá. Com isso, o dimensionamento deixa de ser palpite e passa a seguir requisitos de sinal e capacidade.
O levantamento preditivo é feito em software, com a planta do local e os materiais de paredes, forros e divisórias. Ele gera uma posição inicial dos APs e uma estimativa de quantidade. O site survey presencial valida essa previsão com medições reais, pois concreto armado, drywall, vidro, elevadores, prateleiras metálicas e estoques densos atenuam o sinal de formas muito diferentes. Em galpões e ambientes industriais, a validação em campo é ainda mais importante.
Defina metas de RSSI conforme o serviço: voz e aplicações sensíveis exigem sinal mais forte e roaming mais previsível do que navegação comum. Garanta sobreposição suficiente entre células para o roaming funcionar, sem que um AP enxergue vários vizinhos no mesmo canal.
- 2,4 GHz: use canais 1, 6 e 11, com largura de 20 MHz. É a banda mais congestionada, então avalie manter menos rádios ativos nela.
- 5 GHz: há mais canais disponíveis. Larguras maiores aumentam a velocidade de pico, mas reduzem o número de canais distintos e pioram a interferência em ambientes densos.
- Potência: ajuste para equilibrar o alcance do AP com o que o cliente consegue responder. Se o AP alcança mais longe que o notebook ou o celular, a conexão fica instável.
- Recursos automáticos: o FortiGate oferece ajuste automático de rádio (como ARRP). Use-o como apoio, depois de validar a base do projeto.
Erros comuns: instalar APs demais, o que gera interferência co-canal; deixar a potência no máximo em todos; usar canais largos em todo lugar; e pular a validação em campo. Depois da implantação, revise métricas de canal, clientes por AP e retransmissões, e ajuste o projeto com base nesses dados.
Como dimensionar a quantidade de access points por capacidade
Dimensionar só pela área coberta funciona para sinal, mas não para desempenho. O número de access points deve sair da capacidade: quantos clientes ficam ativos ao mesmo tempo, o que cada um consome e quanto o AP entrega de forma sustentada. Esse método vale para o FortiAP 231F e para qualquer outro modelo. Confirme os valores de rádio e de PoE no datasheet oficial.
Siga estas etapas por zona (andar, setor, sala):
- 1. Conte dispositivos, não pessoas. Considere notebook, celular, telefone IP, coletor e sensores IoT. Multiplique usuários pela média de dispositivos por pessoa.
- 2. Estime a concorrência. Nem todo dispositivo transmite ao mesmo tempo. Defina o percentual ativo no horário de pico.
- 3. Defina o throughput por perfil. Voz exige pouca banda, mas baixa latência. Videoconferência e streaming pesam mais. SaaS e navegação variam por uso. IoT costuma gerar muitos clientes com tráfego baixo.
- 4. Compare com a capacidade real do AP. Use o throughput sustentado esperado em campo, e não a taxa máxima de rádio. Planeje uma folga de utilização, por exemplo 60% a 70%.
- 5. Valide o uplink. Some a demanda dos APs ligados a cada switch e verifique o orçamento PoE total, não só a potência por porta.
Exemplo ilustrativo (valores hipotéticos): uma área com 60 usuários e 2 dispositivos cada soma 120 dispositivos. Com 50% ativos, são 60 simultâneos. A 5 Mbps médios, a demanda chega a 300 Mbps. Se a capacidade sustentada fosse de 300 Mbps por AP e a meta de utilização fosse 60%, a demanda equivaleria a 500 Mbps de capacidade necessária. Seriam necessários 2 APs, mesmo que a área fosse coberta por um só.
Salas de reunião e auditórios pedem cálculo próprio. Uma sala com 20 pessoas em videochamada, a 4 Mbps cada, gera 80 Mbps só ali. Em auditórios, a densidade de clientes e a disputa por canal costumam exigir mais APs com menor potência de transmissão.
Por fim, o uplink do switch precisa suportar o tráfego agregado dos APs, e o orçamento PoE deve cobrir todos os APs da porta com margem. Com o FortiGate como controlador, registre essas premissas e revise após medir o uso real.
Critérios para escolher entre modelos indoor da série F
Escolher entre os modelos indoor da série F da Fortinet exige comparar requisitos reais do ambiente, não só o preço ou o nome do modelo. Os critérios abaixo ajudam a decidir se o FortiAP 231F atende ou se vale subir de linha. Confirme sempre os valores exatos no datasheet oficial de cada modelo.
- Padrão Wi-Fi (6 ou 6E): Wi-Fi 6 opera em 2,4 GHz e 5 GHz. Wi-Fi 6E acrescenta a banda de 6 GHz, útil onde há muitos clientes compatíveis e o espectro de 5 GHz está saturado. Verifique também se a banda de 6 GHz está liberada para uso indoor na regulamentação brasileira vigente e se os dispositivos da empresa a suportam.
- Rádios e streams: o número de rádios e de streams espaciais define a capacidade agregada e a taxa máxima por cliente. Modelos com mais rádios permitem separar tráfego por banda ou dedicar um rádio a monitoramento e segurança.
- Portas Ethernet e multigigabit: se o AP puder superar 1 Gbps de tráfego agregado, uma porta multigigabit evita gargalo no uplink. Nesse caso, o switch PoE também precisa suportar essa velocidade.
- Orçamento PoE (af/at): modelos mais potentes podem exigir PoE at (802.3at). Confira o consumo declarado e se o switch tem potência total suficiente para todos os APs, não apenas por porta. Alimentação insuficiente pode reduzir recursos do equipamento.
- Densidade de clientes: auditórios, salas de reunião e áreas de coworking pedem mais capacidade por AP do que escritórios com poucos usuários. Estime dispositivos simultâneos e o tipo de aplicação (voz, vídeo, ERP em nuvem).
- Recursos de segurança: avalie WPA3, autenticação 802.1X, segmentação por SSID/VLAN e a integração com as funções de segurança do FortiGate.
- Compatibilidade com FortiOS/FortiGate: cada modelo exige uma versão mínima de FortiOS. Confirme se o FortiGate em uso suporta o AP e quantos APs gerenciados ele comporta.
Próximo passo prático: levante o número de usuários e dispositivos por área, a planta do local, o switch PoE disponível e a versão do FortiOS. Com esses dados, valide o modelo mais adequado e solicite uma cotação ou apoio técnico da nossa equipe para fechar o dimensionamento antes da compra.
