
FortiGate 100F vs 200F: qual escolher para sua empresa
Compare FortiGate 100F e 200F por throughput real com UTM, densidade de portas, alta disponibilidade e crescimento da rede, e escolha o modelo certo.

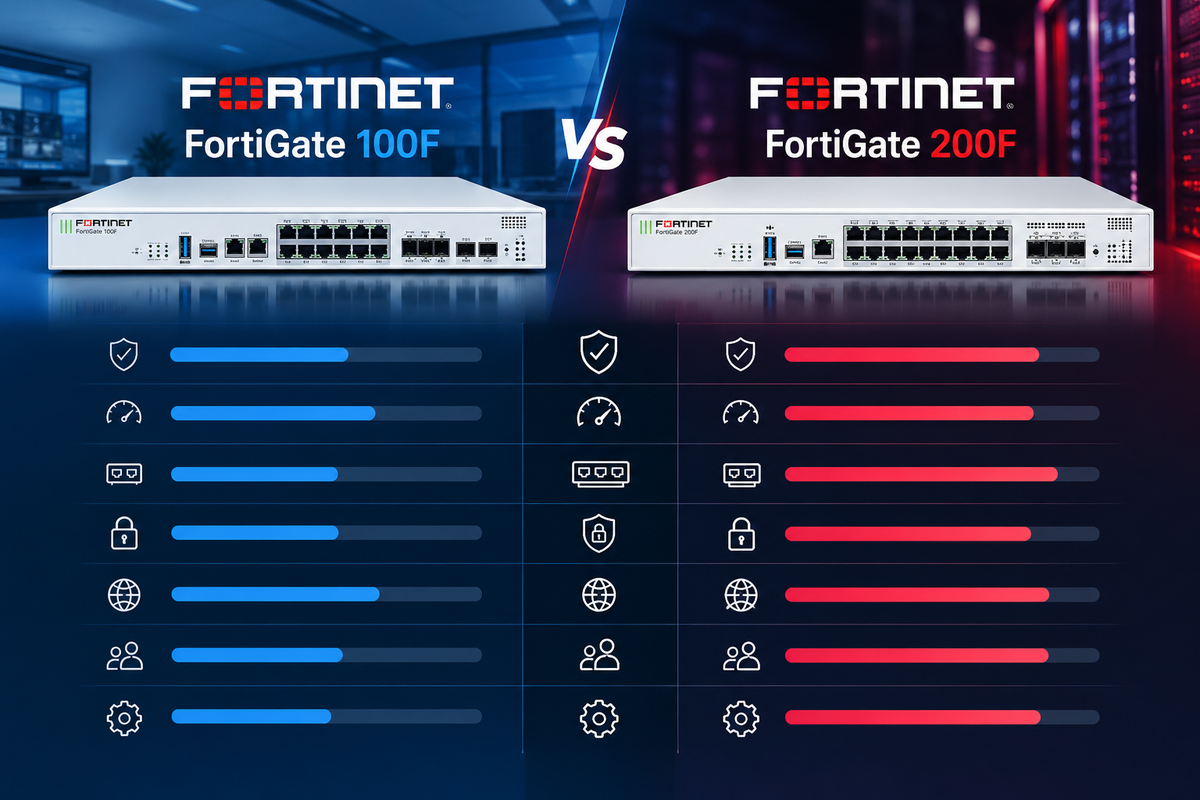
Na dúvida entre o FortiGate 100F e o 200F, o número que importa não é o de firewall puro, e sim o throughput com IPS, antivírus e inspeção SSL ligados. Veja a seguir quando cada modelo atende sua média empresa e como dimensionar com folga.
Para uma média empresa, o FortiGate 100F atende bem redes de até cerca de 200 a 300 usuários com UTM ativo, e o 200F é a escolha mais segura quando a rede tem mais usuários, tráfego de nuvem em crescimento ou exigência de alta disponibilidade com folga. A decisão deve se basear no throughput real com IPS, antivírus e inspeção SSL ligados, e não na vazão de firewall puro do datasheet. Neste comparativo, você vê como cada modelo se comporta em UTM, densidade de portas, HA e planejamento de crescimento.
Resumo da decisão: quando o 100F basta e quando o 200F se justifica
Resposta direta: o FortiGate 100F atende bem a média empresa com uma sede principal, poucas filiais e um link de internet moderado. O 200F se justifica quando há mais usuários simultâneos, links de maior capacidade, muitas VPNs e inspeção profunda de tráfego (SSL, IPS, antivírus) ligada ao mesmo tempo. A diferença real aparece na throughput com serviços de segurança ativos, não no número de portas.
Perfil ideal do 100F: empresa com uma sede e poucas filiais, link de internet que cabe com folga na capacidade de threat protection do equipamento, VPNs site-to-site em quantidade modesta e crescimento previsto de curto prazo.
Perfil ideal do 200F: operação com mais usuários concentrados na mesma borda, várias filiais conectadas por VPN IPsec, link de internet de alta capacidade ou redundância com dois provedores, e uso intenso de inspeção SSL, filtro web e controle de aplicações.
Use estes critérios para decidir:
- Throughput com segurança ligada: compare o valor de threat protection ou NGFW do datasheet com o seu link, não o valor de firewall puro.
- Inspeção SSL: se você pretende decifrar a maior parte do tráfego, dimensione com folga, porque é o recurso que mais consome CPU.
- VPNs e filiais: some túneis site-to-site, acessos remotos de usuários e a previsão de novas unidades.
- Sessões simultâneas: considere picos de uso, videoconferência e aplicações em nuvem.
- Portas e alta disponibilidade: verifique interfaces necessárias, SFP/SFP+ e se haverá cluster HA.
- Horizonte de 3 a 5 anos: se o crescimento for provável, o 200F evita a troca antecipada do equipamento.
Atenção: os números de desempenho variam conforme o modelo, a versão de FortiOS e os perfis de segurança habilitados. Antes de fechar a compra, confira os valores no datasheet oficial e na tabela de valores máximos da versão que você usa, disponíveis na página oficial de firewalls da Fortinet.
Throughput real com UTM: por que o número de firewall puro engana
O número de firewall throughput dos datasheets é medido com pacotes grandes (UDP, 1518 bytes), sem nenhum perfil de segurança ligado. Em produção, com IPS, controle de aplicações, filtro web, antivírus e inspeção SSL ativos, a capacidade cai de forma expressiva. Por isso, comparar 100F e 200F pelo número bruto leva a um dimensionamento errado.
A Fortinet publica, para cada modelo, métricas separadas: IPS throughput, NGFW throughput (IPS + controle de aplicações) e Threat Protection throughput (NGFW + antivírus e proteção contra malware). Há ainda o SSL Inspection throughput, medido à parte. Cada camada adicionada consome processamento, e a diferença entre o valor de firewall puro e o de Threat Protection costuma ser de ordem de grandeza.
Na comparação entre os modelos, os datasheets públicos mostram que o FortiGate 200F oferece cerca do dobro de capacidade de IPS e NGFW em relação ao 100F. Consulte sempre o datasheet vigente para os valores exatos de cada métrica, pois eles variam entre revisões e condições de teste.
Para calcular a banda efetiva necessária, siga este roteiro:
- Parta do link contratado: use o maior pico real de uso, não só o valor nominal. Se houver mais de um link ativo, some os que trafegam ao mesmo tempo.
- Separe o tráfego criptografado: estime o percentual HTTPS/TLS (hoje costuma ser a maior parte da navegação). Esse volume deve ser comparado com a métrica de SSL Inspection, não com a de firewall.
- Identifique os perfis ativos: se o tráfego passa por IPS, controle de aplicações, filtro web e antivírus, o parâmetro de referência é o Threat Protection. Se só IPS e aplicações, use NGFW.
- Aplique margem de crescimento: adicione folga para novos usuários, nuvem e aumento de link nos próximos 3 a 5 anos.
Exemplo de raciocínio: em um link de 500 Mbps com 80% de tráfego criptografado e todos os perfis ativos, 400 Mbps precisam caber na capacidade de inspeção SSL e os 500 Mbps totais na de Threat Protection. O modelo que atender ambos com folga é o adequado. Se o 100F ficar no limite, o 200F evita o gargalo.
Densidade de portas e tipos de interface: LAN, WAN, SFP e 10G
A escolha entre o FortiGate 100F e o 200F raramente se resolve só por throughput. Em média empresa, o que costuma decidir é a densidade e o tipo de portas: quantos links WAN você consegue terminar no firewall, se há uplink 10G para o core e quanto da rede dá para segmentar sem depender de switch externo.
Os dois modelos combinam portas RJ45 GE, slots SFP (1G) e slots SFP+ (10G), mas em quantidades diferentes. Confirme os números exatos no datasheet oficial de cada modelo, porque a contagem muda conforme a variante e o que é porta dedicada de HA ou de gerenciamento. Não assuma que toda porta listada é utilizável como LAN ou WAN.
Na prática, cada tipo de interface resolve um problema:
- RJ45 GE: links WAN de operadoras com entrega em cobre, estações, impressoras, APs e equipamentos legados.
- SFP: links de operadora entregues em fibra e conexões de curta distância sem conversor de mídia.
- SFP+ 10G: uplink para o switch de core, ligação com servidores de virtualização ou storage e agregação de tráfego entre segmentos.
Para SD-WAN, conte as portas necessárias: dois ou três links de operadora, mais uma porta para HA e outra para gerenciamento fora de banda. Se o design pede WAN redundante e HA, a margem de portas livres encolhe rápido. Lembre também que as interfaces podem ser agrupadas em zonas e VLANs, e que o firewall segmenta por VLAN em uma única porta trunk. Ainda assim, ligar servidores críticos direto no FortiGate reduz saltos e dá visibilidade por política.
Verifique no datasheet: número de portas por tipo, quais compartilham ASIC ou são dedicadas, suporte a transceptores SFP+ em 10G, portas de HA e de gerenciamento, e se há fonte redundante. Confira também o limite de interfaces virtuais (VLANs) e de membros SD-WAN no modelo.
A falta de portas obriga a comprar switch adicional quando o total de dispositivos cabeados supera as portas físicas ou quando você precisa de várias conexões 10G. Nesse caso, um FortiSwitch gerenciado pelo FortiGate costuma ser o caminho mais simples. O 100F atende bem a topologias enxutas; o 200F faz mais sentido quando você quer terminar mais links e segmentos direto no firewall, adiando a camada extra de switching.
Alta disponibilidade (HA): ativo-passivo, ativo-ativo e a margem de capacidade
Em rede de média empresa, o firewall costuma ser ponto único de falha: se ele para, param VPN, acesso à internet e aplicações. Por isso, o FortiGate em HA (alta disponibilidade) com dois equipamentos do mesmo modelo é a configuração recomendada para ambientes críticos, e o dimensionamento deve considerar o cluster como um todo, não o equipamento isolado.
O FortiGate suporta dois modos principais. No ativo-passivo, um nó processa todo o tráfego e o outro fica em espera, assumindo se o primário falhar. No ativo-ativo, o nó primário distribui parte das sessões ao secundário, o que pode aliviar a carga em alguns cenários, mas não aumenta a capacidade em que você pode confiar para o dimensionamento.
Como configurar o cluster
- Mesmo modelo e mesma versão de FortiOS: os dois nós devem ser equivalentes em hardware e firmware.
- Portas dedicadas de heartbeat/sincronismo: reserve ao menos uma interface física (idealmente duas, por redundância) ligada diretamente entre os nós ou por switch isolado, sem tráfego de produção.
- Parâmetros do grupo HA: mesmo nome de grupo, senha e ID, além de prioridade de cada nó e monitoramento das interfaces (port monitoring) para disparar o failover.
- Licenciamento: cada equipamento precisa do seu próprio contrato de suporte e dos serviços de segurança (como IPS, antivírus e filtro web). Confirme com o fabricante ou distribuidor as condições vigentes, pois elas variam por pacote e por região.
Impacto na continuidade do negócio
Com a sincronização de configuração e de sessões, o failover tende a ser rápido e, em muitos casos, sem derrubar conexões já estabelecidas. Isso reduz o tempo de indisponibilidade em falha de hardware, fonte ou link, e também permite atualizar o firmware de um nó por vez, com menos janela de parada.
Por que a margem de capacidade decide entre 100F e 200F
A regra de dimensionamento é direta: se um nó falhar, o outro precisa suportar sozinho 100% da carga, com todos os serviços de segurança ativos (inspeção SSL, IPS, antivírus). Dois equipamentos no limite não dão redundância real; na falha, o nó restante satura e a rede degrada justamente quando mais se precisa dela.
Por isso, em redes críticas, o 200F tende a ser a escolha mais segura: sua capacidade superior (confira os números de throughput com inspeção ativa no datasheet oficial, não os valores de firewall puro) dá folga para que um único nó absorva o pico e ainda deixe espaço para crescimento. O 100F atende bem quando a carga medida, com todos os recursos ligados, fica confortavelmente abaixo do limite de um único equipamento.
Próximo passo: meça seu pico atual de tráfego e de sessões com os perfis de segurança habilitados e compare com os valores do datasheet de cada modelo antes de fechar o cluster.
Crescimento previsto da rede: dimensionando para 3 a 5 anos
Dimensionar firewall pelo tráfego de hoje é o erro mais comum em média empresa. O equipamento costuma ficar em produção de 3 a 5 anos, e nesse período a demanda cresce em várias frentes ao mesmo tempo. O método abaixo transforma essa previsão em critério de compra, sem depender de números inventados.
Comece levantando a base atual a partir dos relatórios do próprio FortiGate ou do FortiAnalyzer: usuários e dispositivos ativos, sessões simultâneas, throughput nos horários de pico, uso de CPU e memória e quantas VPNs estão ativas. Depois aplique uma taxa de crescimento para cada vetor, baseada no plano de negócio e no histórico da empresa:
- Usuários e dispositivos: contratações previstas, mais notebooks, celulares e IoT por pessoa.
- SaaS e nuvem: cada aplicação migrada para a nuvem passa a depender do link de internet e do firewall.
- VPNs de acesso remoto: quantidade de usuários simultâneos e se haverá túneis site-to-site para novas filiais.
- Filiais: cada unidade nova adiciona túneis, políticas e tráfego concentrado na matriz, se essa for a topologia.
- Links de internet: se o contrato de banda vai subir, o firewall precisa suportar essa velocidade com as funções de segurança ligadas.
- Tráfego criptografado: a inspeção SSL/TLS e o IPS consomem muito mais processamento do que o firewall simples. Use sempre os valores de throughput com inspeção da ficha técnica, não os de firewall puro.
Compare a demanda projetada com a capacidade de cada modelo usando os datasheets oficiais da Fortinet. A regra prática é manter folga: se o pico projetado para o ano 3 já encosta no limite do 100F, a troca antecipada é quase certa.
Na comparação de custo, some o ciclo completo: equipamento, licenças FortiGuard (bundle de proteção), renovações anuais, suporte e, no cenário do 100F, o custo de uma substituição futura, incluindo migração de configuração, janela de manutenção e horas da equipe. Peça cotação dos dois modelos com o mesmo bundle e o mesmo prazo. Como as licenças variam conforme o modelo, o 200F tem custo recorrente maior, mas ele só compensa se a folga evitar a troca dentro do horizonte. Se a projeção mostrar que o 100F atende com margem até o fim do período, ele é a escolha mais econômica.
Custo, licenciamento e próximo passo para escolher com segurança
O custo de um FortiGate não termina no equipamento. Em média empresa, o licenciamento e o suporte costumam pesar tanto quanto o hardware ao longo de 3 a 5 anos, e é isso que define o TCO real. Por isso, compare 100F e 200F já com o bundle de serviços que você pretende ativar, não apenas pelo preço do appliance.
A Fortinet organiza os serviços em bundles de assinatura. O FortiCare 24x7 cobre suporte técnico e substituição de hardware (RMA). O UTP (Unified Threat Protection) reúne os serviços de segurança mais usados: antivírus, IPS, filtro web e antispam. O Enterprise Protection amplia esse pacote com serviços adicionais, como controles de aplicação e proteção contra ameaças avançadas. Confirme com a equipe técnica a composição exata de cada bundle na versão de FortiOS e no ano da compra, pois a Fortinet revisa esses pacotes periodicamente.
O 200F é um modelo acima do 100F, então o investimento inicial é maior. A diferença no hardware, porém, tende a ser menor que o efeito acumulado da assinatura: as licenças são renovadas anualmente (ou compradas em contratos multianos) e seu valor acompanha o modelo. Escolher um equipamento subdimensionado e trocá-lo antes do fim do ciclo costuma sair mais caro que começar no modelo certo.
- Bundle mais completo: só vale se você realmente usa inspeção SSL, IPS e filtro web ativos. Licença sem uso é custo parado.
- Contrato multianos: costuma melhorar a previsibilidade orçamentária e evita equipamento sem atualização de assinaturas.
- Throughput com UTM ativo: é o número que importa. Ele cai em relação ao throughput de firewall puro, e a capacidade com os perfis ligados deve guiar a escolha do modelo.
Checklist de dados para levantar antes da cotação:
- Número de usuários simultâneos e de dispositivos conectados;
- Link de internet contratado (velocidade e quantidade de links);
- Perfis UTM que serão ativados (antivírus, IPS, filtro web, controle de aplicação, inspeção SSL);
- Quantidade e tipo de VPNs (site-to-site e acesso remoto);
- Necessidade de alta disponibilidade (HA), que exige dois equipamentos e licenciamento para ambos;
- Crescimento previsto para os próximos 3 a 5 anos.
Com esses dados em mãos, a decisão entre 100F e 200F deixa de ser palpite. Solicite o dimensionamento e a cotação à equipe técnica do nosso e-commerce B2B: avaliamos o seu cenário, indicamos o modelo e o bundle adequados e apresentamos o TCO completo antes da compra.
