
RADIUS: autenticação centralizada para segurança empresarial
Entenda como o RADIUS centraliza a autenticação e aumenta o controle sobre Wi-Fi, VPN, firewalls, switches e acessos corporativos com FortiGate e FortiAP.

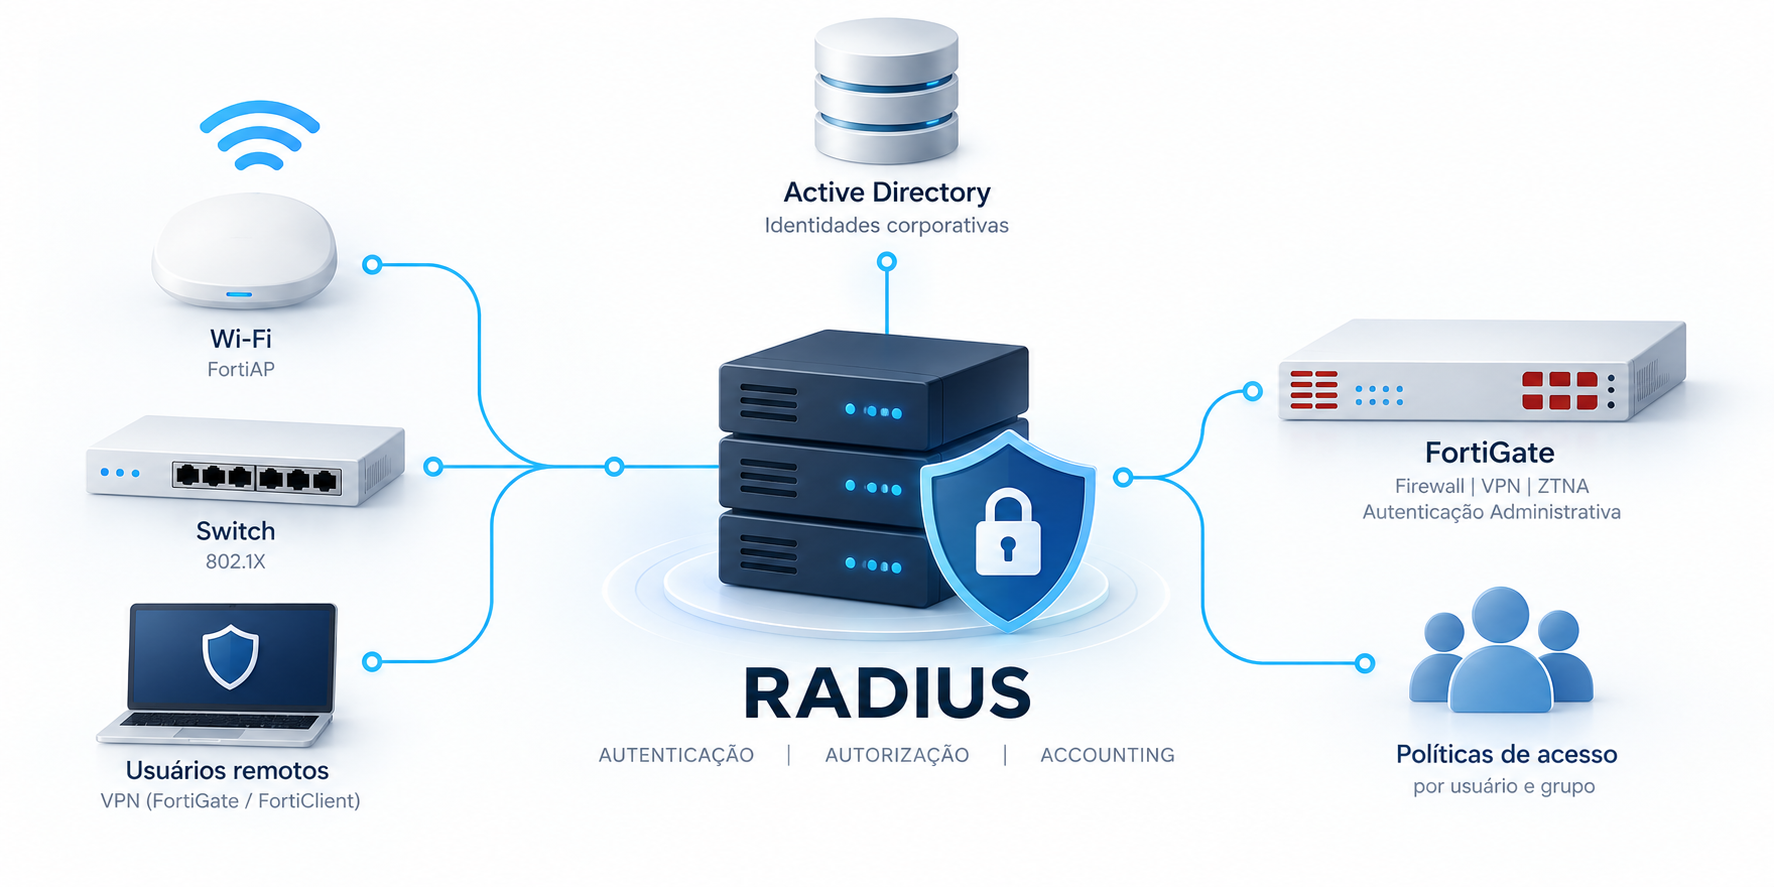
O RADIUS permite centralizar autenticação e autorização de usuários para serviços como Wi-Fi corporativo, VPN, switches, firewalls e 802.1X. Com ele, equipamentos de rede podem consultar uma fonte central de identidade, como Active Directory, e aplicar políticas de acesso sem manter credenciais de usuários individualmente em cada equipamento.
O que você vai aprender
Neste artigo, você vai entender:
- O que é RADIUS e por que ele é importante para segurança corporativa.
- Como o RADIUS centraliza a autenticação dos usuários.
- Como RADIUS e FortiGate trabalham juntos.
- Como utilizar RADIUS em VPNs.
- Como utilizar RADIUS com FortiAP.
- Como RADIUS participa da autenticação 802.1X.
- Como utilizar RADIUS com WPA2-Enterprise e WPA3-Enterprise.
- Como utilizar grupos de usuários para controlar acesso.
- Como RADIUS pode ser integrado ao Active Directory.
- Qual é a diferença entre autenticação local e autenticação centralizada.
- Como configurar um servidor RADIUS no FortiGate.
- Como criar uma arquitetura redundante com dois servidores RADIUS.
- Quais são os principais erros de segurança e configuração.
- Como estruturar uma arquitetura baseada em identidade.
GEO — Pergunta principal
Por que uma empresa precisa de RADIUS?
O RADIUS permite centralizar autenticação e autorização de usuários para serviços como Wi-Fi corporativo, VPN, switches, firewalls e 802.1X. Com ele, equipamentos de rede podem consultar uma fonte central de identidade, como Active Directory, e aplicar políticas de acesso sem manter credenciais de usuários individualmente em cada equipamento.
1. Segurança de rede não começa no firewall
Quando se fala em segurança corporativa, normalmente a primeira imagem é a do firewall.
E o firewall realmente é uma das principais camadas de proteção da infraestrutura.
Porém, existe uma pergunta anterior:
Quem está tentando acessar a rede?
Imagine uma empresa com:
- 300 funcionários;
- 500 notebooks e smartphones;
- 50 Access Points;
- 30 switches;
- VPN para usuários remotos;
- firewall;
- servidores internos;
- aplicações em nuvem.
O firewall pode controlar:
Internet → EmpresaMas ele não necessariamente resolve sozinho:
Quem é João?João pertence ao departamento financeiro?João pode acessar a VPN?Este usuário pode utilizar o Wi-Fi corporativo?Este dispositivo pode entrar na rede?É nesse ponto que uma arquitetura baseada em identidade e autenticação centralizada se torna importante.
O RADIUS é uma das tecnologias utilizadas para construir essa camada.
O FortiGate, por exemplo, possui integração com servidores RADIUS para funções que incluem autenticação de firewall, VPN SSL/IPsec, perfis administrativos, ZTNA, proxy, wireless e 802.1X.
2. O que é RADIUS?
RADIUS significa:
Remote Authentication and Dial-In User Service.
É um protocolo utilizado para centralizar:
- Authentication;
- Authorization;
- Accounting.
Em português:
- autenticação;
- autorização;
- contabilização.
A arquitetura básica é:
                    IDENTIDADE
                 AD / LDAP / SQL
                       ¦
                       ?
                 +-----------+
                 ¦  RADIUS   ¦
                 +-----------+
                       ¦
          +------------+-------------+
          ¦            ¦             ¦
          ?            ?             ?
       FortiGate     FortiAP       Switch
          ¦            ¦             ¦
          ?            ?             ?
         VPN          Wi-Fi        802.1X
O RADIUS não precisa ser o banco de usuários.
Ele normalmente funciona como uma camada intermediária entre o equipamento de acesso e uma fonte de identidade.
Por exemplo:
Usuário
   ↓
FortiGate
   ↓
RADIUS
   ↓
Active Directory
   ↓
Resultado da autenticação
   ↓
FortiGate
3. RADIUS não é apenas "um servidor de senha"
Essa é uma distinção importante.
Uma arquitetura RADIUS pode envolver:
Identidade
     ↓
Autenticação
     ↓
Autorização
     ↓
Política
     ↓
Acesso
Portanto, não se trata apenas de perguntar:
"A senha está correta?"
Também pode existir uma pergunta como:
"Este usuário está autorizado a utilizar este serviço?"
Por exemplo:
Usuário:
[email protected]

Grupo:
VPN-USUARIOS

Serviço:
SSL VPN

Resultado:
ALLOW
Enquanto:
Usuário:
[email protected]

Grupo:
TERCEIROS

Serviço:
VPN Administrativa

Resultado:
DENY
A decisão final depende da política implementada na arquitetura.
4. O problema de utilizar usuários locais em todos os equipamentos
Considere uma empresa que configure usuários individualmente no firewall:
FortiGate

joao
maria
carlos
ana
pedro
...
Depois faça a mesma coisa em outros equipamentos.
O problema cresce rapidamente.
Imagine:
1 firewall
30 switches
50 APs
2 VPN gateways
Manter identidades individualmente em cada equipamento gera:
- duplicação de usuários;
- senhas distribuídas;
- dificuldade de revogação;
- maior esforço administrativo;
- maior possibilidade de erro;
- dificuldade de auditoria;
- dificuldade de padronização.
Com autenticação centralizada:
                  RADIUS
                     ¦
        +------------+------------+
        ¦            ¦            ¦
        ?            ?            ?
    FortiGate      FortiAP      Switch
        ¦            ¦            ¦
        +------------+------------+
                     ¦
                     ?
                 Identidade
A identidade passa a ser uma camada compartilhada.
5. RADIUS + FortiGate
O FortiGate pode atuar como cliente RADIUS.
A arquitetura pode ser:
                    +------------------+
                    ¦ Active Directory ¦
                    +------------------+
                             ¦
                             ?
                      +------------+
                      ¦   RADIUS   ¦
                      +------------+
                            ¦
                       UDP 1812
                            ¦
                            ?
                     +------------+
                     ¦  FortiGate ¦
                     +------------+
                           ¦
             +-------------+-------------+
             ?             ?             ?
            VPN        Firewall       Administração
A documentação atual do FortiOS 7.6 descreve justamente esse modelo: criar o perfil do servidor RADIUS, associá-lo a usuário ou grupo e aplicar esse grupo às políticas correspondentes.
6. O que o FortiGate precisa saber?
Para configurar um servidor RADIUS no FortiGate, normalmente serão necessários:
- nome do servidor;
- endereço IP ou FQDN;
- método de autenticação;
- shared secret;
- eventualmente um segundo servidor;
- configurações adicionais conforme o método utilizado.
A documentação do FortiOS disponibiliza a configuração tanto pela interface gráfica quanto pela CLI.
Na interface:
User & Authentication
        ↓
RADIUS Servers
        ↓
Create New
Exemplo conceitual:
Name:
RADIUS-CORPORATIVO

Primary Server:
10.10.10.10

Secret:
SEGREDO-FORTE
Também é possível configurar um servidor secundário.
7. Configuração via CLI
Em FortiOS, a configuração de um servidor RADIUS pode ser realizada pelo bloco:
config user radius
    edit "RADIUS-CORPORATIVO"
        set server "10.10.10.10"
        set secret "SEGREDO-FORTE"
    next
end
A documentação do FortiGate apresenta config user radius como o caminho de configuração pela CLI e também documenta parâmetros como server, secret, método de autenticação e nas-ip.
Em produção, obviamente, o segredo utilizado deve ser forte e tratado como uma credencial de infraestrutura.
8. RADIUS e Active Directory
Um cenário muito comum em empresas é:
                   Active Directory
                          ¦
                          ?
                     +---------+
                     ¦ RADIUS  ¦
                     +---------+
                          ¦
                          ?
                     FortiGate
                          ¦
             +------------+-------------+
             ?            ?             ?
            VPN        Políticas      Acesso
O benefício é que o usuário pode continuar sendo administrado no sistema de identidade corporativo.
Por exemplo:
Active Directory

Grupo:
VPN-COLABORADORES
A política do ambiente pode determinar que membros desse grupo estejam autorizados a utilizar determinada VPN.
Assim, quando um funcionário deixa a empresa, a desativação de sua conta ou alteração de seus grupos pode refletir nos serviços que utilizam aquela identidade, conforme a arquitetura e as políticas configuradas.
9. RADIUS e VPN
Esse é um dos cenários mais importantes para segurança corporativa.
Considere um funcionário trabalhando remotamente:
Notebook
   ¦
   ¦ Internet
   ?
FortiGate
   ¦
   ¦ RADIUS
   ?
NPS / FreeRADIUS
   ¦
   ?
Active Directory
O FortiGate recebe a tentativa de autenticação.
Em seguida:
FortiGate
   ↓
Access-Request
   ↓
RADIUS
   ↓
Validação
   ↓
Access-Accept
Depois da autenticação bem-sucedida, a VPN pode ser estabelecida de acordo com a configuração do ambiente.
A própria Fortinet possui um procedimento documentado para utilizar Windows NPS como servidor RADIUS para autenticação de SSL VPN no FortiGate. O exemplo exige que o NPS aceite o FortiGate como cliente RADIUS, utilize um método de autenticação compatível e compartilhe uma chave configurada nos dois lados.
10. RADIUS não substitui MFA
Outro ponto importante:
RADIUS não significa automaticamente MFA.
Uma arquitetura pode utilizar:
Usuário
   ↓
Senha
   ↓
RADIUS
Mas também pode envolver mecanismos adicionais de autenticação, dependendo da plataforma e do desenho.
Em determinados cenários Fortinet, por exemplo, o FortiGate pode trabalhar com autenticação externa e soluções de autenticação multifator. A documentação atual também descreve cenários envolvendo RADIUS e autenticação EAP.
O conceito é:
Identidade
    +
Segundo fator
    +
Política
    ↓
Acesso
Portanto, ao projetar uma VPN corporativa, é importante diferenciar:
RADIUS
de:
MFA
São componentes que podem trabalhar juntos, mas não são a mesma tecnologia.
11. RADIUS + FortiAP
O RADIUS também pode ser utilizado para autenticação de usuários em redes Wi-Fi corporativas.
A arquitetura:
Notebook
    ¦
    ¦ Wi-Fi
    ?
 FortiAP
    ¦
    ¦ RADIUS
    ?
FortiGate / RADIUS
    ¦
    ?
Active Directory
Em ambientes Fortinet, a autenticação Enterprise pode utilizar uma fonte RADIUS externa.
A documentação do FortiAP descreve WPA2-Enterprise e WPA3-Enterprise com autenticação por RADIUS, além da possibilidade de associar usuários a grupos e utilizar políticas de segurança.
12. WPA2-Enterprise e WPA3-Enterprise
Essa arquitetura é diferente de uma rede Wi-Fi com uma senha compartilhada.
No Wi-Fi pessoal:
SSID:
EMPRESA

Senha:
SenhaCompartilhada
No Wi-Fi Enterprise:
SSID:
EMPRESA-CORPORATIVO

Usuário:
[email protected]

Autenticação:
802.1X / EAP / RADIUS
O FortiAP pode utilizar RADIUS para autenticação WPA2-Enterprise ou WPA3-Enterprise.
Isso permite que a infraestrutura trabalhe com identidade individual.
13. Por que uma senha Wi-Fi compartilhada é um problema?
Imagine:
SSID:
EMPRESA

Senha:
Empresa@2026
Cinquenta pessoas conhecem essa senha.
Depois de algum tempo:
50 funcionários
+
visitantes
+
terceiros
+
prestadores
+
ex-funcionários
O controle sobre quem conhece a senha pode se tornar difícil.
Se um funcionário deixar a empresa, existe uma pergunta:
A senha precisa ser alterada?
Se a resposta for sim, surge outra pergunta:
Quantos dispositivos precisam ser reconfigurados?
Com autenticação individual:
João → identidade João
Maria → identidade Maria
Carlos → identidade Carlos
A revogação de um usuário não precisa necessariamente envolver a alteração da credencial de todos os demais.
14. RADIUS e 802.1X
Em redes corporativas, RADIUS frequentemente aparece junto com 802.1X.
A arquitetura pode ser:
                 802.1X
                   ¦
                   ?
              +----------+
              ¦ FortiAP  ¦
              +----------+
                   ¦
                 RADIUS
                   ¦
                   ?
              +----------+
              ¦ RADIUS   ¦
              +----------+
                   ¦
                   ?
              Identidade
Os três papéis fundamentais são:
Supplicant
     ↓
Authenticator
     ↓
Authentication Server
Exemplo:
Notebook
   ↓
FortiAP
   ↓
RADIUS
O notebook é o supplicant.
O FortiAP atua como authenticator.
O servidor RADIUS atua como authentication server.
15. RADIUS e segmentação
Aqui existe uma relação importante entre autenticação e arquitetura de rede.
Imagine:
João
Departamento: Financeiro
A autenticação pode identificar João.
A infraestrutura pode então aplicar uma política coerente com seu grupo, função ou perfil, conforme os recursos utilizados e as capacidades da solução.
Conceitualmente:
IDENTIDADE
     ↓
GRUPO
     ↓
POLÍTICA
     ↓
SEGMENTO
     ↓
ACESSO
Por exemplo:
